TÉCNICAS DEFENSIVAS E OFENSIVAS DAS APLICAÇÕES WEB
- Best of, Cibersegurança, PRO
- 0 (Registered)

- Integrar a segurança desde a conceção das aplicações Web (DevSecOps)
- Identificar ameaças, vulnerabilidades e riscos críticos em aplicações Web
- Explorar e testar vulnerabilidades com ferramentas profissionais de segurança
- Aplicar boas práticas e técnicas de desenvolvimento seguro
- Reforçar a proteção, hardening e conformidade das aplicações e infraestruturas
INTRODUÇÃO À CIBERSEGURANÇA
• Desafios de um sistema de informação
• Panorama dos riscos atuais
• Perfis dos atacantes e seus objetivos
• Métodos e ferramentas dos atacantes
• Vetores de ataque de um sistema de informação
• Principais famílias de ataques
• Fases de um ataque (Cyber Kill Chain)
GESTÃO E CONTROLO DE RISCOS
• Sensibilização para a importância da segurança no Estado e nas empresas
• Organismos oficiais e independentes (ANSSI, SGDSN, CERT, OWASP…)
• Enquadramento legal e jurídico (Artigo 323, Lei Godfrain, RGPD…)
• Referenciais e normas de segurança dos SI (ISO 270xx, IEC 62443, OWASP, HDS, PCI-DSS…)
• Standards de gestão de vulnerabilidades (MITRE, NVD, CVE, CVSS, CWE, IOC, OTX, Exploit, TTP…)
• Threat Modeling e framework ATT&CK
• Principais desafios da segurança das aplicações Web
Exemplos de exercícios práticos:
• Modelação dos riscos de segurança de um website
INTRODUÇÃO AO DEVSECOPS
• Papel da segurança no ciclo de desenvolvimento
• Metodologia DevSecOps
• Princípios de segurança no desenvolvimento
• Ferramentas DevSecOps (Jenkins, GitLab CI/CD, SonarQube…)
• Frameworks seguros (Spring Security, Express.js com Helmet…)
• Integração contínua da segurança (SAST, DAST)
REVISÃO DAS TECNOLOGIAS WEB
• Protocolo HTTP
• Headers
• Status codes
• Métodos
Exercícios práticos
• Análise de requisições GET e POST em DevTools
TECNOLOGIAS DE SEGURANÇA
• Técnicas de autenticação (LM, Challenging, Kerberos, LDAP, MFA…)
• Autenticação centralizada (CAS, SSO, WebSSO, OAuth, OpenID…)
• Técnicas de hash (MD5, AES, RSA, SSL, TLS…)
• Técnicas de encriptação
• Chaves e certificados digitais
• Protocolos de verificação (WindBind, SASL, GSSAPI…)
• Modelos de autorização (ACL 1.x, ACL 2.x)
• Gestão de perfis e permissões (RBAC, PDP, PEP)
Exercícios práticos:
• Configuração de ambiente com servidor Web, base de dados e scripts
VULNERABILIDADES NO DESENVOLVIMENTO
• Introdução ao OWASP Top 10, SANS Top 25 e Veracode
• Principais categorias de vulnerabilidades:
• Broken Access Control
• Cryptographic Failures
• Injection
• Insecure Design
EXPLORAÇÃO DE VULNERABILIDADES:
• Security Misconfiguration
• Vulnerable and Outdated Components
• Identification and Authentication Failures
• Software and Data Integrity Failures
• Security Logging and Monitoring Failures
• Server-Side Request Forgery (SSRF)
• Broken Access Control (com script fornecido)
• Injection (com scripts fornecidos)
• Insecure Design (com script fornecido)
• Security Misconfiguration (em ambiente de formação)
• Vulnerable and Outdated Components (com ferramenta de scan)
FERRAMENTAS UTILIZADAS POR ATACANTES
• Scanners de vulnerabilidades Web (Burp Suite, Netsparker, Acunetix, WPscan, Nikto…)
• Ferramentas de SQL injection (Sqlmap, Havij, SQLNinja…)
• Ferramentas de fuzzing (Wfuzz, Skipfish, Arachni…)
• Ferramentas de brute-force (Hydra, Medusa, Patator…)
• Manipulação de requisições (Burp Suite, Postman…)
• Contorno de autenticação
• Exploração XSS
• Ataques de negação de serviço
Exercícios práticos
• Utilização de ferramentas (scan, SQL injection, fuzzing, brute-force)
ATAQUES AVANÇADOS
• LFI e RFI
• Wrappers
• Desenvolvimento de shellcode RCE
Exercício prático
• Exploração de LFI para execução remota (RCE)
SEGURANÇA NO DESENVOLVIMENTO
• Contributos da OWASP
• Boas práticas de segurança
• Manipulação de requisições
• Contorno de autenticação
• XSS
• Negação de serviço
• Validação e filtragem de dados (input/output)
• Tokens anti-CSRF
• Segurança de sessões e cookies
• CSP (Content Security Policy)
• SOP (Same-Origin Policy)
• CORS
• HSTS
• X-Frame Options
• Segurança de APIs e WebServices
• Obfuscação e minificação
Exercícios práticos:
• Segurança de scripts
AUTOMATIZAÇÃO
• Testes de segurança automatizados
• Integração em pipelines DevOps
• SAST e DAST
Exercícios práticos:
• Análise estática (SAST) com SonarQube, Checkmarx
• Análise dinâmica (DAST) com OWASP ZAP, Burp Suite
SEGURANÇA DO RUNTIME
• Limitar fase de reconhecimento
• Limitar impacto da intrusão
• Limitar ações pós-compromisso
HARDENING
• Sistema operativo
• Componentes essenciais
• Componentes a remover
• Gestão de autenticação e contas
• Políticas de palavras-passe
• Gestão de firewall
• Configuração do sistema
HARDENING DE APLICAÇÕES SERVIDOR
Exercícios práticos:
• Monitorização do sistema de ficheiros
• Restrição de permissões de execução
• Boas práticas de instalação e manutenção
• Exposição de dados sensíveis
• Má configuração de segurança
• Verificação de vulnerabilidades conhecidas
• Falta de monitorização
• Servidores Web
• Linguagens server-side
• Bases de dados
• Security Misconfiguration
• Vulnerable and Outdated Components
• Security Logging and Monitoring Failures
Facilitador que combina know-how com experiência empresarial e competências pedagógicas, para dar resposta a necessidades operacionais e potenciar a aprendizagem.
Objetivos da formação
- Integrar a segurança desde a conceção das aplicações Web (DevSecOps)
- Identificar ameaças, vulnerabilidades e riscos críticos em aplicações Web
- Explorar e testar vulnerabilidades com ferramentas profissionais de segurança
- Aplicar boas práticas e técnicas de desenvolvimento seguro
- Reforçar a proteção, hardening e conformidade das aplicações e infraestruturas
Duração da formação
Programa da formação
INTRODUÇÃO À CIBERSEGURANÇA
• Desafios de um sistema de informação
• Panorama dos riscos atuais
• Perfis dos atacantes e seus objetivos
• Métodos e ferramentas dos atacantes
• Vetores de ataque de um sistema de informação
• Principais famílias de ataques
• Fases de um ataque (Cyber Kill Chain)
GESTÃO E CONTROLO DE RISCOS
• Sensibilização para a importância da segurança no Estado e nas empresas
• Organismos oficiais e independentes (ANSSI, SGDSN, CERT, OWASP…)
• Enquadramento legal e jurídico (Artigo 323, Lei Godfrain, RGPD…)
• Referenciais e normas de segurança dos SI (ISO 270xx, IEC 62443, OWASP, HDS, PCI-DSS…)
• Standards de gestão de vulnerabilidades (MITRE, NVD, CVE, CVSS, CWE, IOC, OTX, Exploit, TTP…)
• Threat Modeling e framework ATT&CK
• Principais desafios da segurança das aplicações Web
Exemplos de exercícios práticos:
• Modelação dos riscos de segurança de um website
INTRODUÇÃO AO DEVSECOPS
• Papel da segurança no ciclo de desenvolvimento
• Metodologia DevSecOps
• Princípios de segurança no desenvolvimento
• Ferramentas DevSecOps (Jenkins, GitLab CI/CD, SonarQube…)
• Frameworks seguros (Spring Security, Express.js com Helmet…)
• Integração contínua da segurança (SAST, DAST)
REVISÃO DAS TECNOLOGIAS WEB
• Protocolo HTTP
• Headers
• Status codes
• Métodos
Exercícios práticos
• Análise de requisições GET e POST em DevTools
TECNOLOGIAS DE SEGURANÇA
• Técnicas de autenticação (LM, Challenging, Kerberos, LDAP, MFA…)
• Autenticação centralizada (CAS, SSO, WebSSO, OAuth, OpenID…)
• Técnicas de hash (MD5, AES, RSA, SSL, TLS…)
• Técnicas de encriptação
• Chaves e certificados digitais
• Protocolos de verificação (WindBind, SASL, GSSAPI…)
• Modelos de autorização (ACL 1.x, ACL 2.x)
• Gestão de perfis e permissões (RBAC, PDP, PEP)
Exercícios práticos:
• Configuração de ambiente com servidor Web, base de dados e scripts
VULNERABILIDADES NO DESENVOLVIMENTO
• Introdução ao OWASP Top 10, SANS Top 25 e Veracode
• Principais categorias de vulnerabilidades:
• Broken Access Control
• Cryptographic Failures
• Injection
• Insecure Design
EXPLORAÇÃO DE VULNERABILIDADES:
• Security Misconfiguration
• Vulnerable and Outdated Components
• Identification and Authentication Failures
• Software and Data Integrity Failures
• Security Logging and Monitoring Failures
• Server-Side Request Forgery (SSRF)
• Broken Access Control (com script fornecido)
• Injection (com scripts fornecidos)
• Insecure Design (com script fornecido)
• Security Misconfiguration (em ambiente de formação)
• Vulnerable and Outdated Components (com ferramenta de scan)
FERRAMENTAS UTILIZADAS POR ATACANTES
• Scanners de vulnerabilidades Web (Burp Suite, Netsparker, Acunetix, WPscan, Nikto…)
• Ferramentas de SQL injection (Sqlmap, Havij, SQLNinja…)
• Ferramentas de fuzzing (Wfuzz, Skipfish, Arachni…)
• Ferramentas de brute-force (Hydra, Medusa, Patator…)
• Manipulação de requisições (Burp Suite, Postman…)
• Contorno de autenticação
• Exploração XSS
• Ataques de negação de serviço
Exercícios práticos
• Utilização de ferramentas (scan, SQL injection, fuzzing, brute-force)
ATAQUES AVANÇADOS
• LFI e RFI
• Wrappers
• Desenvolvimento de shellcode RCE
Exercício prático
• Exploração de LFI para execução remota (RCE)
SEGURANÇA NO DESENVOLVIMENTO
• Contributos da OWASP
• Boas práticas de segurança
• Manipulação de requisições
• Contorno de autenticação
• XSS
• Negação de serviço
• Validação e filtragem de dados (input/output)
• Tokens anti-CSRF
• Segurança de sessões e cookies
• CSP (Content Security Policy)
• SOP (Same-Origin Policy)
• CORS
• HSTS
• X-Frame Options
• Segurança de APIs e WebServices
• Obfuscação e minificação
Exercícios práticos:
• Segurança de scripts
AUTOMATIZAÇÃO
• Testes de segurança automatizados
• Integração em pipelines DevOps
• SAST e DAST
Exercícios práticos:
• Análise estática (SAST) com SonarQube, Checkmarx
• Análise dinâmica (DAST) com OWASP ZAP, Burp Suite
SEGURANÇA DO RUNTIME
• Limitar fase de reconhecimento
• Limitar impacto da intrusão
• Limitar ações pós-compromisso
HARDENING
• Sistema operativo
• Componentes essenciais
• Componentes a remover
• Gestão de autenticação e contas
• Políticas de palavras-passe
• Gestão de firewall
• Configuração do sistema
HARDENING DE APLICAÇÕES SERVIDOR
Exercícios práticos:
• Monitorização do sistema de ficheiros
• Restrição de permissões de execução
• Boas práticas de instalação e manutenção
• Exposição de dados sensíveis
• Má configuração de segurança
• Verificação de vulnerabilidades conhecidas
• Falta de monitorização
• Servidores Web
• Linguagens server-side
• Bases de dados
• Security Misconfiguration
• Vulnerable and Outdated Components
• Security Logging and Monitoring Failures
Formador
Facilitador que combina know-how com experiência empresarial e competências pedagógicas, para dar resposta a necessidades operacionais e potenciar a aprendizagem.
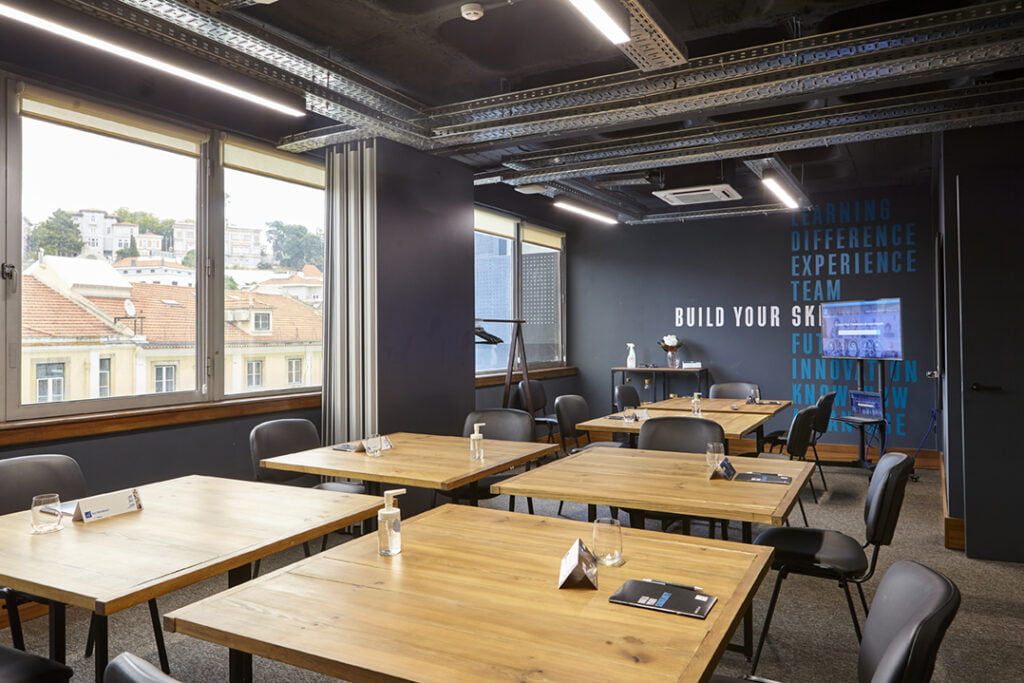
Clique na imagem para expandir
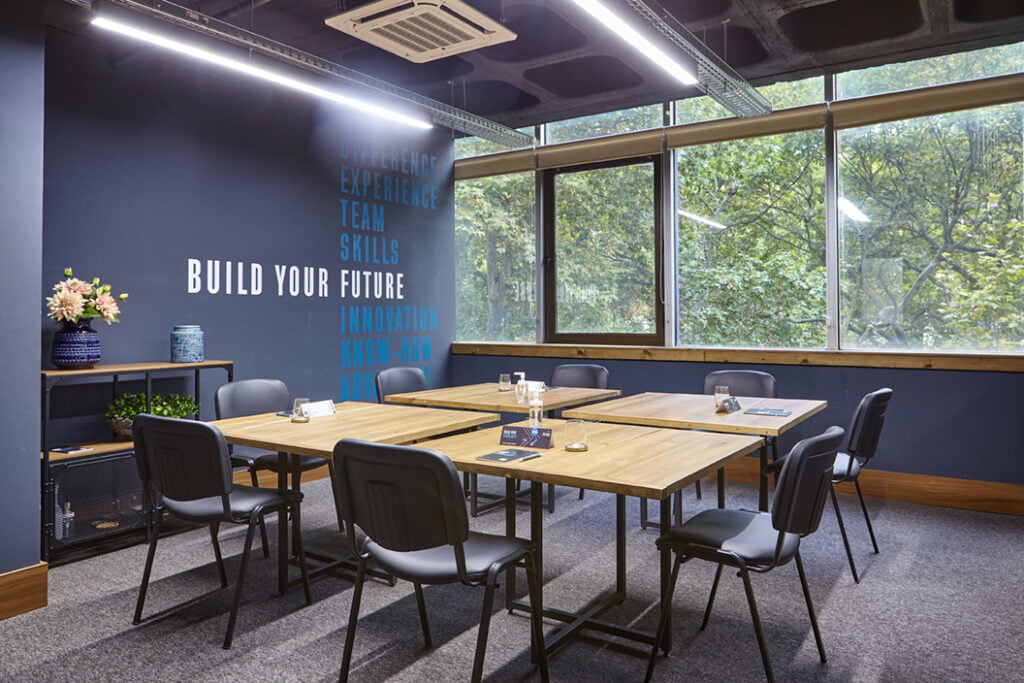
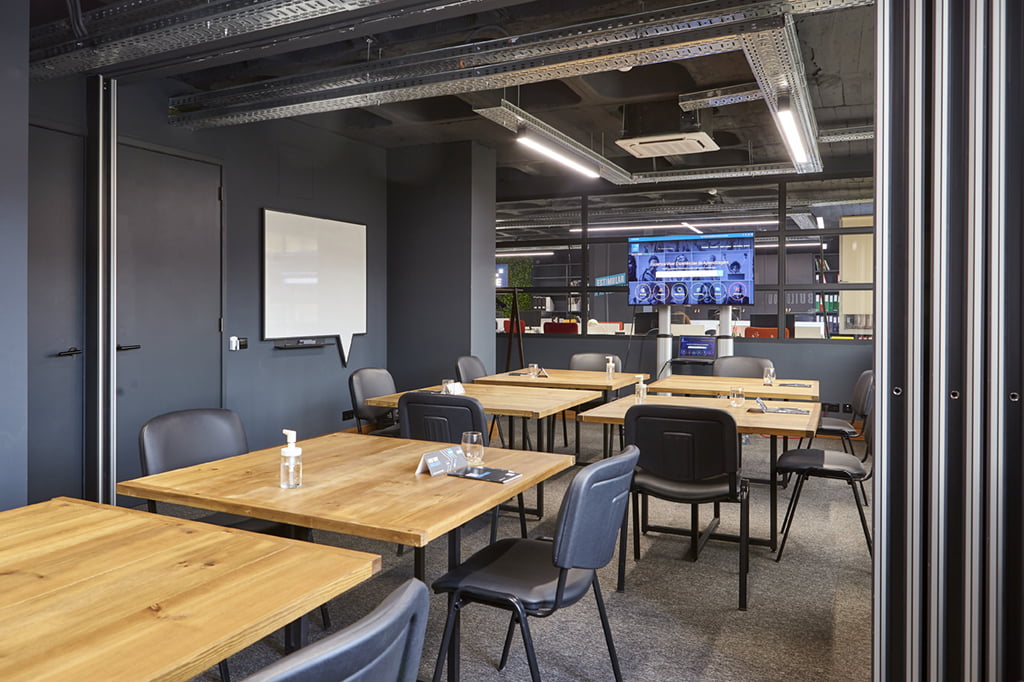
Os nossos espaços de formação oferecem todas as condições para continuar o seu desenvolvimento pessoal e profissional em absoluta segurança
Não se esqueça de subscrever o blog RhBizz e de nos seguir no LindekIn, Facebook, Instagram e Youtube.